Admin-Passwort eingeben
Falsches Passwort
NIS2, ISO 27001, DORA: Der regulatorische Druck wächst schneller als interne Kapazitäten. Ich übersetze das in drei Antworten: was kritisch ist, was Pflicht ist, was warten kann.
Lieber schreiben? n.riveros@natalia-riveros.com
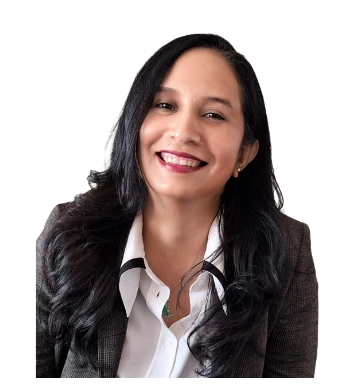
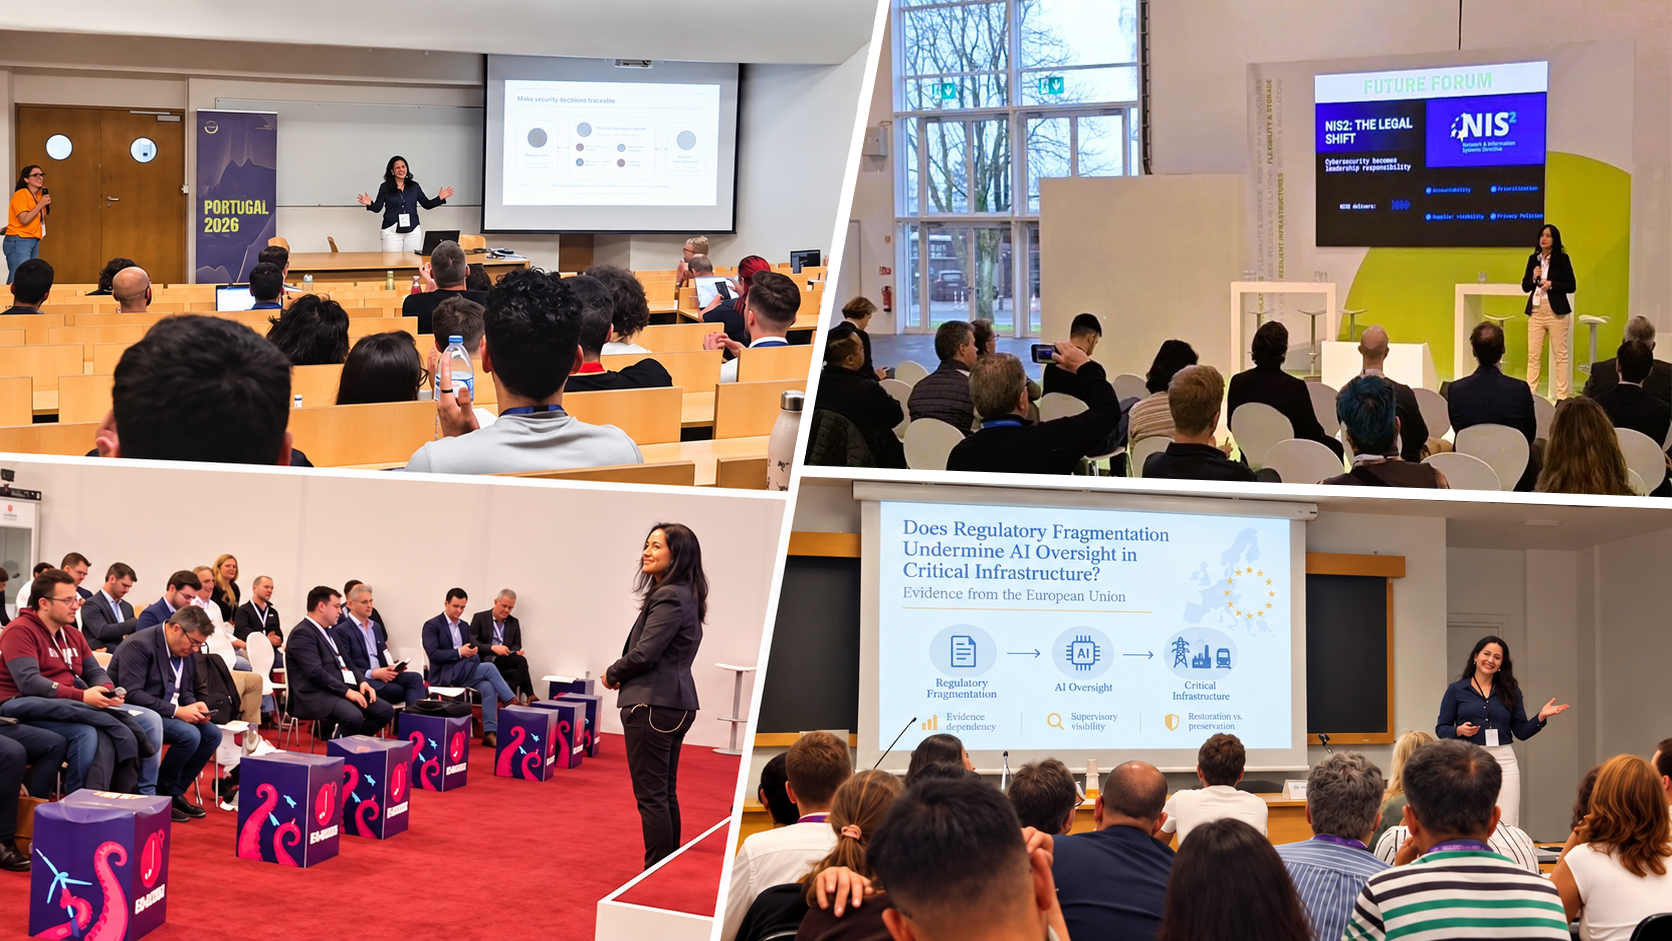
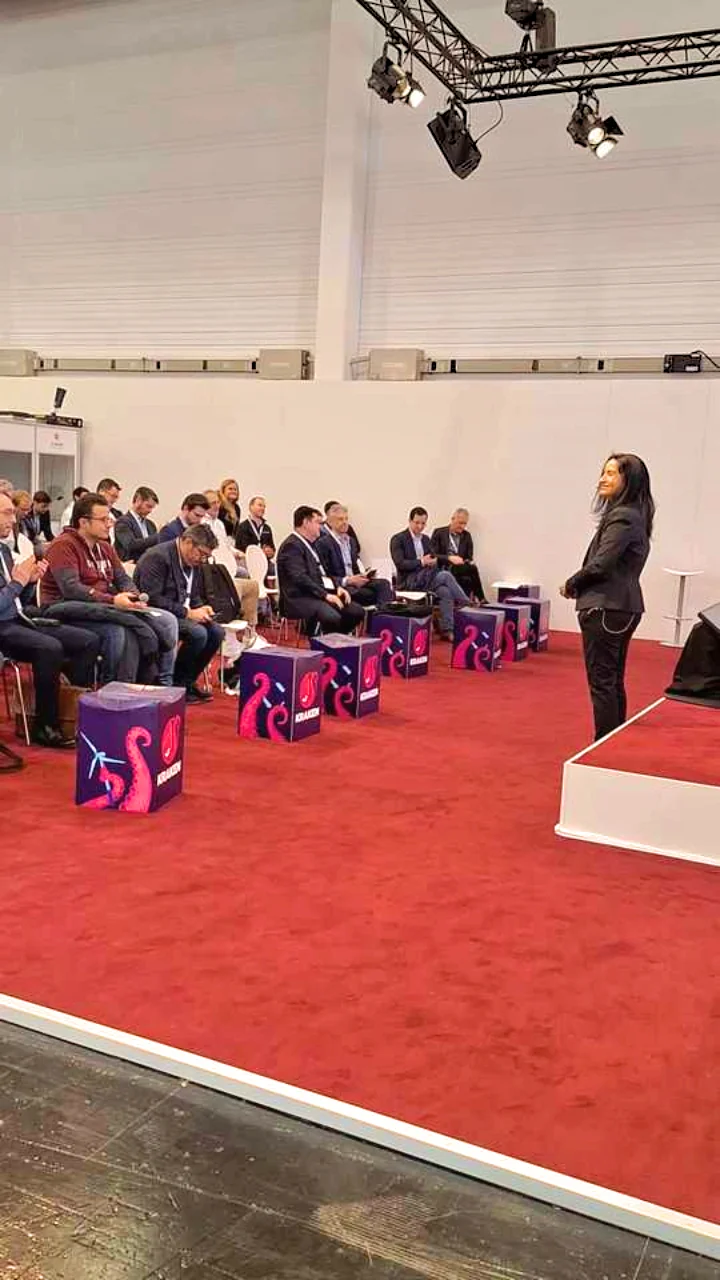
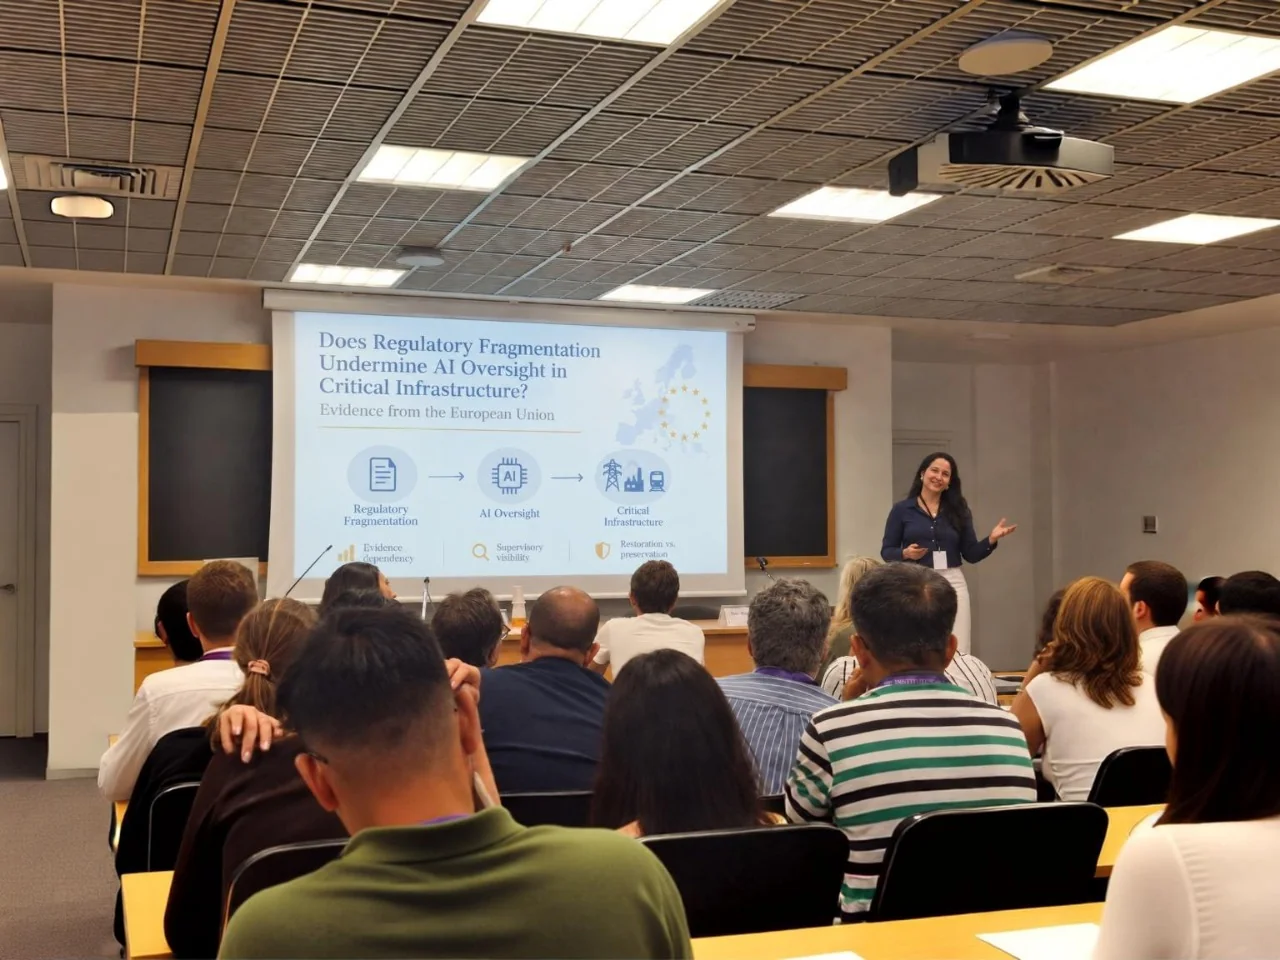
ISO 27001 & ISO 42001 Lead Auditor · Sprecherin auf internationalen Fachkonferenzen
Von der Energiewirtschaft bis zur KI-Forschung — komplexe Regulierung wird erst dann handlungsfähig, wenn sie jemand erklärt, der beide Seiten kennt: die Technik und die Vorstandsebene.
Sofort nutzbar, kostenlos
Beantworten Sie wenige Fragen und erhalten Sie sofort ein druckfertiges Briefing für Ihre Geschäftsleitung: Einstufung mit Begründung, die üblichen Pflichten und Fristen, Ihre Lücken in der Reihenfolge der Dringlichkeit und eine Meldekette-Karte für den Ernstfall.
Alle Angaben werden ausschließlich in Ihrem Browser verarbeitet. Es wird nichts an uns übertragen oder gespeichert, es sei denn, Sie schicken uns das Ergebnis selbst per E-Mail.
Sieben Leistungen, klar abgegrenzt nach dem, was Ihre Geschäftsführung als Nächstes entscheiden muss. Umfang und Konditionen klären wir im kostenfreien Klarheitsgespräch.
Ihr bestehender Audit-Bericht, neu priorisiert nach Geschäftsauswirkung statt IT-Jargon.
Mehr zur LeistungReale regulatorische Exposition verstehen, bevor Sie in komplexe Prozesse investieren.
Mehr zur LeistungUmfassender Abgleich: Anwendungsbereich einordnen, Kontrollen bewerten und die Nachbesserung für Ihre Geschäftsleitung priorisieren.
Mehr zur LeistungBereits eine Plattform, einen Berater oder ein eigenes ISMS im Einsatz? Ich prüfe unabhängig, ob es einer echten Zertifizierung standhält — in 2–3 Tagen.
Mehr zur LeistungKI-Governance unabhängig auf Zertifizierungsreife prüfen, mit dem Fachwissen, das ISO/IEC 42006 von Auditorinnen für KI-Managementsysteme verlangt.
Mehr zur LeistungNur wenn eine Prüfung Lücken findet: gezielte Nachbesserung von Richtlinien, Prozessen und Dokumentation.
Mehr zur LeistungLaufende Begleitung bei Risiko, Regulierung und Incident Readiness.
Mehr zur LeistungVertiefung: AI Compliance Validation
So läuft eine Prüfung ab.
Sie laden Richtlinien, Risikobewertung und Nachweise in einen sicheren Datenraum. Sichtung erfolgt flexibel, ohne dass Ihr Team blockiert wird.
Statt tagelanger Vor-Ort-Präsenz: exakt getaktete 45–60-Minuten-Calls, gebündelt auf maximal 2–3 Tage.
Schriftlicher Befund plus virtuelles Review-Meeting.
Orientiert am IAF Mandatory Document MD 4 (Einsatz von Informations- und Kommunikationstechnik für Auditzwecke), das auch akkreditierte Zertifizierungsstellen für Remote-Audits heranziehen.
Typische Unterschiede zwischen den Ansätzen. Einzelne Anbieter können abweichen.
| Compliance-Software | Klassische Beratung | Natalia Riveros | |
|---|---|---|---|
| Wer bewertet | Überwiegend softwaregestützt | Beraterteam, je nach Anbieter | Lead Auditorin, persönlich |
| Risikopriorisierung | Standardisierte Maßnahmenlisten | Je nach Projektphase | Von Beginn an, bezogen auf Ihre Situation |
| Perspektive | Meist technisch und dokumentationsorientiert | Unterschiedlich | Geschäftsleitung und Technik verbunden |
| Pflicht und Zusatzaufwand | Umfang folgt dem Standardkatalog | Umfang folgt dem Projektauftrag | Kern der Arbeit: Pflichtiges von Optionalem trennen |
| Verantwortung der Geschäftsleitung | Unterschiedlich ausgeprägt | Unterschiedlich ausgeprägt | Von Beginn an Teil der Prüfung |
| Einstieg | Registrierung oder Demo | Angebotsprozess | Kostenfreies Erstgespräch |
„Der Ansatz war besonders wertvoll durch die Fähigkeit, ein komplexes Thema zu strukturieren und in eine klare Entscheidungsgrundlage zu übersetzen.“
„Es wurde klar, dass Cybersicherheit nicht nur ein technisches, sondern auch ein rechtliches und strategisches Thema ist. Klar, direkt und hochrelevant.“
„Wir hatten Compliance-Fragen monatelang aufgeschoben. Sie wurden in klare, handlungsfähige Entscheidungen für unsere Organisation übersetzt.“
Angaben zu den Auftraggebern sind anonymisiert.
Fachartikel, akademische Forschung und Vorträge. Details zu einzelnen Auftritten auf Anfrage.
Internationale Forschungsbeiträge zu KI-Governance und Regulierung kritischer Infrastrukturen
Speakerin auf internationalen Konferenzen und Fachveranstaltungen zu Cybersecurity und Compliance. Referenzen und Details auf Anfrage.
Akademisch strukturiert, mit Quellenangaben — zugänglich für technische und strategische Entscheider gleichermaßen.
Analysen & Einblicke
Zertifizierte ISO 27001:2022 und ISO 42001 Lead Auditorin. Vortragende auf internationalen Fachkonferenzen (Referenzen auf Anfrage). Veröffentlichte Fachartikel zu NIS2, API-Security und EU AI Act.
30 Minuten per Videokonferenz. Wir analysieren Ihre konkrete Situation: was Sie haben, was fehlt, welches reale Risiko besteht. Am Ende wissen Sie, was der nächste richtige Schritt ist.
Nicht zwingend. Der Audit Reality Check arbeitet mit bestehenden Berichten. Für Unternehmen ohne Audit ist der NIS2 Quick Check der richtige Einstieg — beide Optionen werden im Klarheitsgespräch besprochen.
Mittelstand in DACH und Europa: 50–500 Mitarbeiter, besonders in Energie, Industrie, SaaS, Gesundheitswesen sowie Finanzdienstleister und deren IKT-Dienstleister — mit realem NIS2- oder DORA-Regulierungsdruck und einer Geschäftsführung, die Klarheit will.
Das Klarheitsgespräch ist direkt online buchbar, meist innerhalb weniger Tage. Assessments lassen sich in der Regel binnen 1–2 Wochen terminieren.
Nein. Das Klarheitsgespräch ist völlig unverbindlich. Weitere Services machen nur Sinn, wenn die Ergebnisse das rechtfertigen.
Aufwand und Preis hängen von Größe, Standorten und Reifegrad ab. Im Klarheitsgespräch grenzen wir den Umfang ein und nennen Ihnen die Konditionen, bevor Sie etwas beauftragen.
Die Auswertung läuft ausschließlich in Ihrem Browser. Ihre Angaben werden nicht an uns übertragen und nicht gespeichert; nur wenn Sie uns das Ergebnis selbst per E-Mail schicken, erreicht es uns.
Nein. Wir sind Auditoren und Berater, keine Rechtsanwälte. Wir prüfen Nachweise und Reifegrad und ordnen ein, wo Sie stehen. Rechtlich verbindliche Fragen klärt Ihre Rechtsberatung oder die zuständige Aufsichtsbehörde.
Lieber schreiben? n.riveros@natalia-riveros.com